31 октября 2026 года The Block сообщил, что злоумышленники перенаправили как минимум 12 сайтов DeFi, чьи домены были зарегистрированы через Name.com, на страницы с Step Drainer. Известная оценка — около $138 000 на EVM-сетях; общий ущерб неизвестен, а первопричина инцидента на момент публикации не была установлена.
Что произошло с сайтами DeFi?
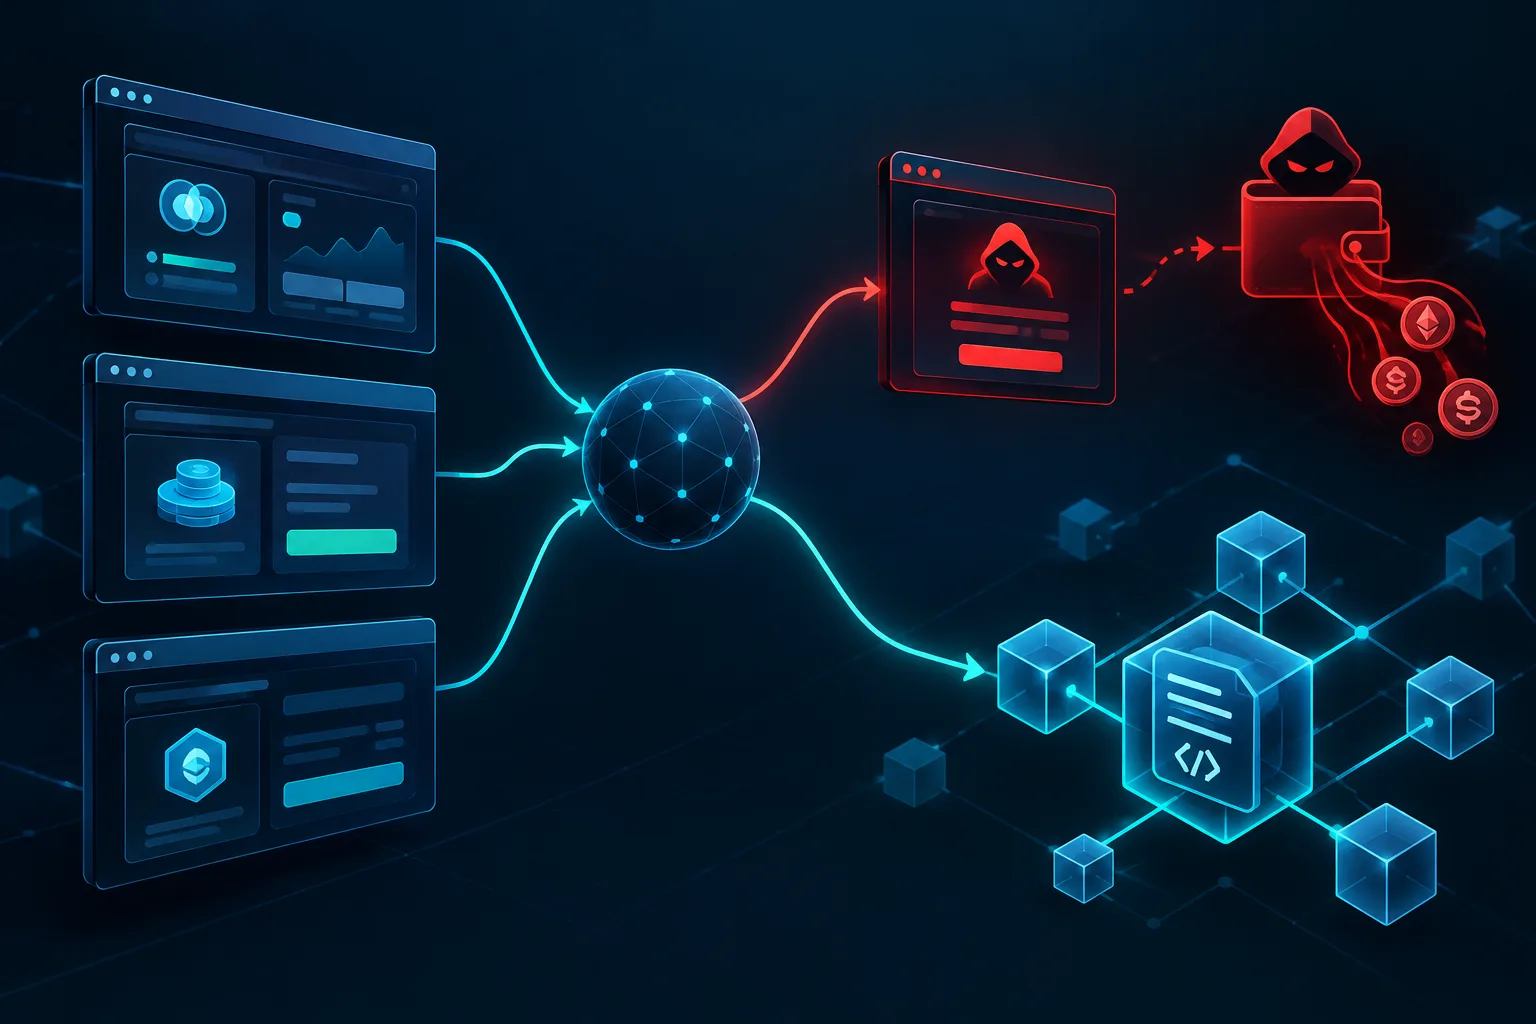
Пользователи как минимум 12 проектов могли попасть не на обычный интерфейс протокола, а на вредоносные страницы, настроенные для кражи средств из подключённых кошельков.
По сообщению The Block, затронутые домены были зарегистрированы через Name.com. Среди названных проектов — Flap, Kintsu, Pickle Finance и Origami Finance. Blockaid сообщила, что сайты использовались для распространения Step Drainer — набора, который побуждает посетителей подписывать операции с кошельком.
На момент публикации десять доменов были приостановлены на уровне регистратора. Flap и Kintsu, согласно репортажу, оставались доступными. Это снимок ситуации на конкретный момент, а не актуальная проверка состояния сайтов.
Сколько средств было украдено и что означает оценка?
The Block проследил около $138 000 на трёх кошельках в EVM-сетях, но это не полная оценка всех возможных потерь.
Сумма относится к средствам, которые издание смогло отследить на EVM-сетях на момент публикации. В ней не учтены возможные потери в Solana и Aptos, где работали некоторые из затронутых проектов. Поэтому $138 000 корректно описывать как прослеженный объём, а не как окончательный ущерб.
Точное число пострадавших пользователей в репортаже не указано. Некоторые проекты сообщали, что не получали сведений о пострадавших, но это не подтверждает отсутствие потерь.
Были ли взломаны смарт-контракты?
Доступный репортаж описывает атаку через веб-сайты и взаимодействие с кошельками; он не сообщает о подтверждённом взломе самих смарт-контрактов.
Это важное различие: пользователь обычно открывает протокол через сайт, но сайт — отдельный элемент инфраструктуры. Если он подменён или перенаправляет на вредоносную страницу, человек может подписать опасную операцию, даже когда проблема не связана с уязвимостью основного контракта.
The Block сообщил, что некоторые проекты заявляли о сохранности своих on-chain-контрактов. Это заявления проектов, а не вывод о состоянии каждого затронутого сервиса.
Что делать, если кошелёк подключали к подозрительному сайту?
Проверьте, какие операции и разрешения подписывались, и при необходимости отзовите подозрительные token approvals через надёжный интерфейс кошелька или обозреватель нужной сети.
- Не открывайте сайт снова по ссылке из сообщения или рекламы. Сначала независимо проверьте, какой официальный адрес проекта сейчас безопасен.
- Просмотрите активность кошелька. Проверьте подписанные операции и разрешения на перемещение токенов.
- Отзовите ненужные или подозрительные approvals. Используйте только проверенный инструмент, внимательно сверяйте сеть и контракт.
- При признаках компрометации рассмотрите перевод оставшихся активов на новый кошелёк, созданный в безопасной среде, и обратитесь к официальным каналам проекта.
Отключение dapp от кошелька само по себе не отменяет ранее выданные разрешения на перемещение токенов. Отзыв разрешения также не возвращает уже украденные средства.
Установлена ли причина компрометации?
Нет: на момент публикации The Block окончательная первопричина не была установлена.
Репортаж описывал заявления некоторых проектов о возможной связи инцидента с Vercel, но не подтверждал, что был взломан Vercel или Name.com. Общий регистратор у затронутых доменов — важная зацепка, однако сам по себе он не доказывает, где именно злоумышленники получили доступ.
До публикации итогов расследования корректно говорить о компрометации или перенаправлении сайтов и отдельно отмечать, что технический путь атаки остаётся неясным.
Как проектам защитить домены и пользовательский интерфейс?
Нужно защищать не только смарт-контракты, но и аккаунты регистратора, DNS и процесс проверки изменений домена.
Австралийский центр кибербезопасности рекомендует использовать многофакторную аутентификацию, уникальные надёжные пароли, ограничивать круг администраторов и отслеживать необычную активность в учётных записях. Для важных доменов также полезны доступные блокировки регистратора и мониторинг состояния DNS.
Практически это означает включить оповещения об изменениях, регулярно проверять записи DNS и заранее подготовить процедуру экстренной приостановки сайта и уведомления пользователей. Эти меры снижают риск и помогают быстрее реагировать, но не дают гарантии от компрометации.
FAQ
Все ли сайты были зарегистрированы через Name.com?
По данным публичных регистрационных записей, проверенных The Block, все 12 идентифицированных затронутых доменов были зарегистрированы через Name.com. Это не устанавливает, где именно произошла компрометация.
Подтверждены ли потери на сумму $138 000 во всех сетях?
Нет. Это сумма, прослеженная The Block на EVM-сетях; возможные потери в Solana и Aptos в неё не включены.
Если я просто подключил кошелёк, средства уже под угрозой?
Само подключение dapp не равнозначно разрешению перемещать токены. Проверьте, подписывали ли вы отдельные операции или token approvals, и при сомнениях проверьте разрешения через надёжный инструмент.
Поможет ли отключение кошелька от сайта?
Оно прекращает подключение, но не отзывает ранее выданные разрешения на перемещение токенов. Такие approvals нужно проверять и отзывать отдельно.